Wie Katharina Kohls anders denkt
Klassische IT-Sicherheit agiert häufig reaktiv: Erst wenn eine Sicherheitslücke im Netz ausgenutzt wird, wird ein Software-Patch nachgereicht.
Prof. Katharina Kohls dreht die Logik um und denkt IT-Sicherheit konsequent präventiv und aus der Perspektive potenzieller Angreifer. Sie wartet nicht auf Vorfälle, sondern konstruiert Angriffsszenarien im Labor – gezielt an Schnittstellen, die in der Branche als vermeintlich sicher galten.
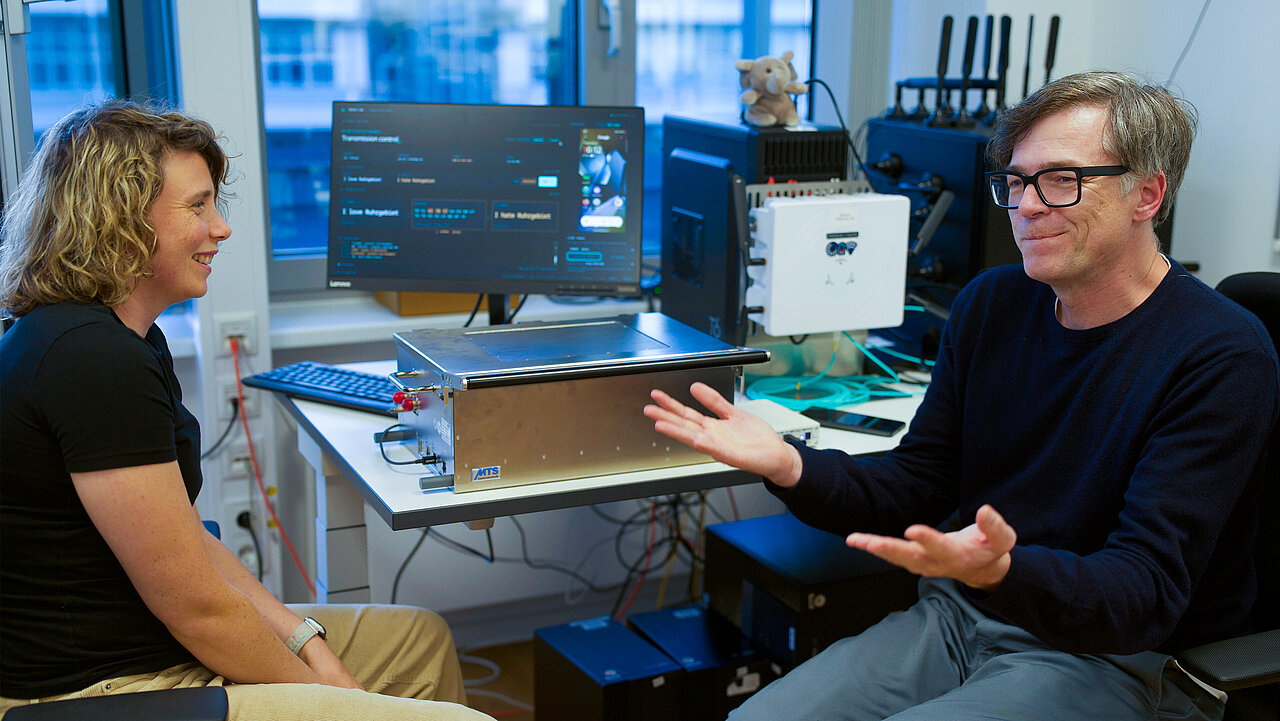
In der Shielding Box – einer isolierten Spezialkammer, die sämtliche Funksignale von außen blockiert – analysieren Wissenschaftler*innen Mobilfunkkommunikation unter kontrollierten Laborbedingungen. Kohls zeigt: Verschlüsselung sichert zwar den Versand der Nachricht, doch unterwegs kommunizieren noch viele risikobehaftete Schnittstellen. So deckt sie Schwachstellen in 4G- und 5G-Standards auf, bevor Kriminelle sie ausnutzen können.